

TrustPath + Kinde: Prevenga Fraude con Autenticación Segura
Gran parte de nuestras vidas financieras y administrativas están en línea, haciendo que la necesidad de seguridad de cuenta fuerte sea más crítica que nunca. La creación fraudulenta de cuentas y las tomas de cuenta (ATOs) están en aumento, a menudo impulsadas por tácticas como correos electrónicos desechables, relleno de credenciales y ataques de bots automatizados. Las empresas necesitan tomar medidas proactivas para mantener la confianza del cliente y proteger los datos de usuario.
La API de detección de fraude de TrustPath.io ayuda a mejorar los flujos de trabajo de autenticación al identificar actividad sospechosa en el inicio de sesión y registro. Cuando se combina con la plataforma de autenticación de Kinde, podrá crear una experiencia fluida y altamente segura, previniendo acceso fraudulento mientras asegura que usuarios legítimos puedan autenticarse sin esfuerzo.
Pero ¿contra qué necesitamos protegernos?
Amenazas comunes a la seguridad de cuentas
Los estafadores evolucionan continuamente sus tácticas, usando técnicas como correos electrónicos desechables, relleno de credenciales y bots automatizados para eludir las salvaguardas tradicionales. Al analizar señales de riesgo en tiempo real, las empresas pueden prevenir actividad fraudulenta sin interrumpir la experiencia para usuarios legítimos.
Aquí hay algunas amenazas típicas que las organizaciones enfrentan.
- Creación de cuentas falsas: Los estafadores generan cuentas falsas usando correos electrónicos temporales y herramientas automatizadas, a menudo para explotar promociones, difundir spam o conducir actividades fraudulentas.
- Toma de Cuenta (ATO): Los cibercriminales intentan obtener acceso no autorizado a cuentas de usuarios reales a través de filtraciones de credenciales, phishing o ataques de fuerza bruta, llevando a fraude financiero y filtraciones de datos.
- Compartir de cuentas: Aunque no siempre fraudulento, compartir cuentas puede plantear riesgos de seguridad, cumplimiento y ingresos. Detectar cuentas compartidas ayuda a hacer cumplir políticas y proteger datos de usuario.
La autenticación y control de acceso de Kinde ofrece una base sólida para asegurar el acceso de usuarios, pero integrar detección de fraude agrega otra capa crítica de protección.
Cómo TrustPath verifica la autenticación en Kinde
Uno de los activadores de flujo de trabajo de Kinde se llama user:post_authentication. Este activador se dispara después de que el usuario inicia sesión exitosamente, haciéndolo un punto ideal para enviar una solicitud a la API de detección de fraude de TrustPath.
Así es como funciona:
- Un usuario se registra o inicia sesión en su aplicación. Esto activa el activador
user:post_authenticationen Kinde, iniciando el flujo de trabajo. - El flujo de trabajo envía los detalles de autenticación del usuario (correo electrónico, nombre, IP, etc.) a través de la API de Gestión de Kinde a la API de TrustPath.
- TrustPath luego evalúa el evento, calcula una puntuación de riesgo y proporciona un estado de vuelta a Kinde a través del flujo de trabajo.
- Basado en el estado devuelto, puede permitir o denegar acceso, o notar el evento de autenticación para revisión adicional.
Entender los métodos de evaluación de TrustPath
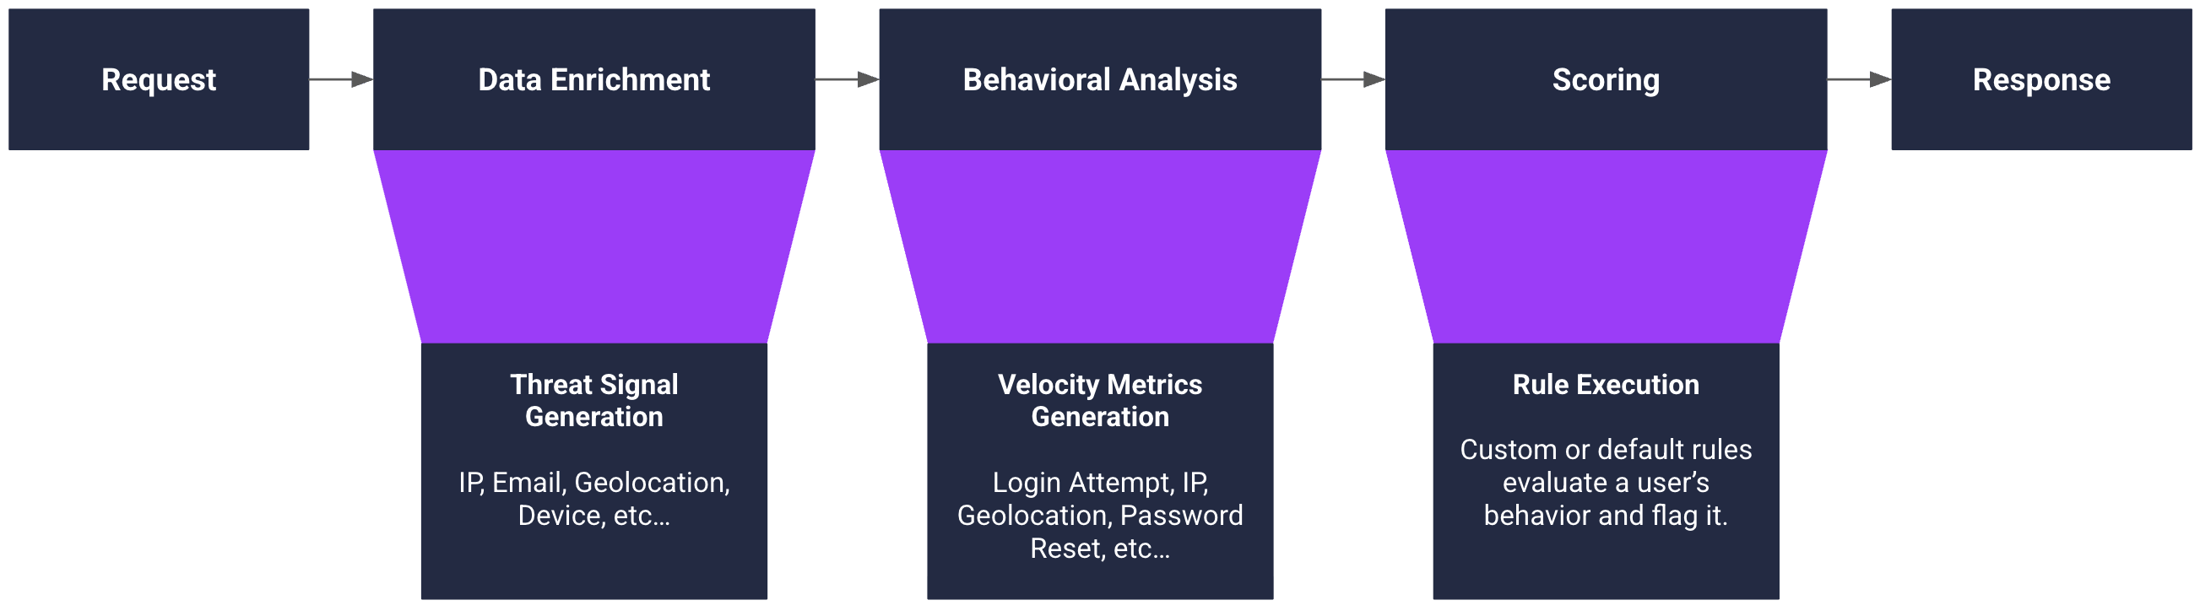
Una vez integrado en su flujo de trabajo de Kinde, TrustPath evalúa cada intento de inicio de sesión usando una evaluación de riesgo en capas y en tiempo real. Así es como se ve ese proceso:
 {: .img-fluid}
El análisis de amenazas puede incluir:
Inteligencia de Correo Electrónico - Detecta direcciones de correo electrónico riesgosas o desechables comúnmente usadas en registros fraudulentos.
Inteligencia de IP - Analiza direcciones IP y datos de geolocalización para marcar patrones de acceso inusuales, como uso de proxies, VPNs o rangos de IP abusivos conocidos.
Inteligencia de Dispositivo - Usa huella digital de dispositivos y análisis de navegador para descubrir comportamiento sospechoso como cambio rápido de dispositivos o automatización.
Análisis de Comportamiento - Monitorea el comportamiento del usuario a lo largo del tiempo para detectar anomalías como velocidad de inicio de sesión inusual, patrones de interacción inconsistentes o secuestro de sesión.
Reglas Personalizadas - Puede adaptar umbrales de detección y respuestas a las necesidades de su plataforma, por ejemplo, omitiendo verificaciones para probadores internos o bloqueando automáticamente tráfico de regiones específicas.
Puntuación de Riesgo - Cada intento de inicio de sesión recibe una puntuación de riesgo dinámica basada en puntos de datos combinados. Esta puntuación informa si permitir acceso, bloquear el intento o activar autenticación escalonada (por ejemplo, verificación adicional).
Entender los flujos de trabajo de Kinde
Un flujo de trabajo de Kinde es una serie de acciones ejecutadas basadas en su código cuando se dispara un evento activador.
La mejor parte de la característica es que Kinde se conecta a su propio repositorio Git, por lo que puede almacenar y diseñar su código de flujo de trabajo en territorio familiar. Cuando se ejecuta un flujo de trabajo de Kinde, su código se ejecuta. O en el caso de una integración con TrustPath, se inicia un análisis de amenazas.
Aquí está la documentación de Kinde para aprender más sobre flujos de trabajo.
Gestionar listas de permitir y denegar en TrustPath
Como parte de la gestión de amenazas, TrustPath le permite usar listas de permitir y denegar para usuarios, correos electrónicos, IPs o dispositivos específicos.
- Lista de Permitidos: Designe usuarios, dominios o IPs confiables para reducir falsos positivos y agilizar la autenticación.
- Lista de Denegación: Bloquee entidades fraudulentas conocidas, como correos electrónicos desechables, IPs de alto riesgo o reincidentes, para prevenir acceso no autorizado.
Estas listas también se pueden usar para probar casos de uso específicos o permitir o bloquear inmediatamente ciertas amenazas, dándole mayor flexibilidad en la gestión de seguridad de autenticación.
Al integrar listas de permitir y denegar dentro del flujo de autenticación de Kinde, las empresas pueden mejorar la seguridad mientras mantienen una experiencia de usuario fluida.
Comenzar
Siga la Guía de Integración para configurar la detección de fraude con TrustPath.
Ver una demostración
Soporte
Siga la guía proporcionada para integrar TrustPath.
Si necesita soporte adicional, aquí es donde obtenerlo.
- Soporte de TrustPath.io: Para preguntas relacionadas con reglas de detección de fraude, integración de API o análisis de amenazas, visite TrustPath.io o contacte a nuestro equipo en trustpath.io/contact o support@trustpath.io, para documentación de API docs.trustpath.io
- Soporte de Kinde: Para ayuda con flujos de trabajo de autenticación, activadores o configuración general, consulte la Documentación de Kinde o comuníquese con el equipo de soporte de Kinde.
Kinde es un proveedor de autenticación basado en Australia, sirviendo a clientes en todo el mundo. TrustPath escribió este artículo en colaboración con el equipo de Kinde; puede leer el artículo original en el blog de Kinde.